
速卖通发布欧盟网络韧性法案合规须知:罚则最高全球营业额2.5%,全面适用日2027年12月11日
10 月 16 日,全球速卖通规则中心挂出一份名为《全球速卖通关于 EU Cyber Resilience Act 的产品合规须知》的平台规则。这是欧盟《网络韧性法案》(Cyber Resilience Act,CRA,法规编号 Regulation (EU) 2024/2847)在平台侧的一次落地动作。
先划一条线:这份须知挂在平台「最新规则」栏目下,同一天该栏目还把《全球速卖通关于欧盟/英国资质管控类目清单》标注为「[已失效]」。但已生效规则与公示通知必须分开看——同期间平台另有 10 月 19 日四条「公示通知 / 意见征集通知」,那些处在征求意见阶段,不是已生效规则,不能当卖家义务引用。
CRA 的义务主体是制造商、进口商、分销商等「经济运营者」,罚款由成员国市场监督机构依据国内法落地。需要说清一点:Reg (EU) 2024/2847 全文 71 条里没有一条是针对在线市场平台的——第 19 条是进口商义务,第 20 条是分销商义务,第 22 条讲的是「其他适用制造商义务的情形」(产品被实质性修改即视为制造商)。也就是说,平台并不是「被豁免了罚款义务」,而是这套文本压根没有给平台设义务与罚则。所以这份平台须知的作用是把欧盟法规的时间节点与卖家侧的资质、标签动作对齐,不是在平台侧另设一套罚则。
一、两条时间线与一个配套指令
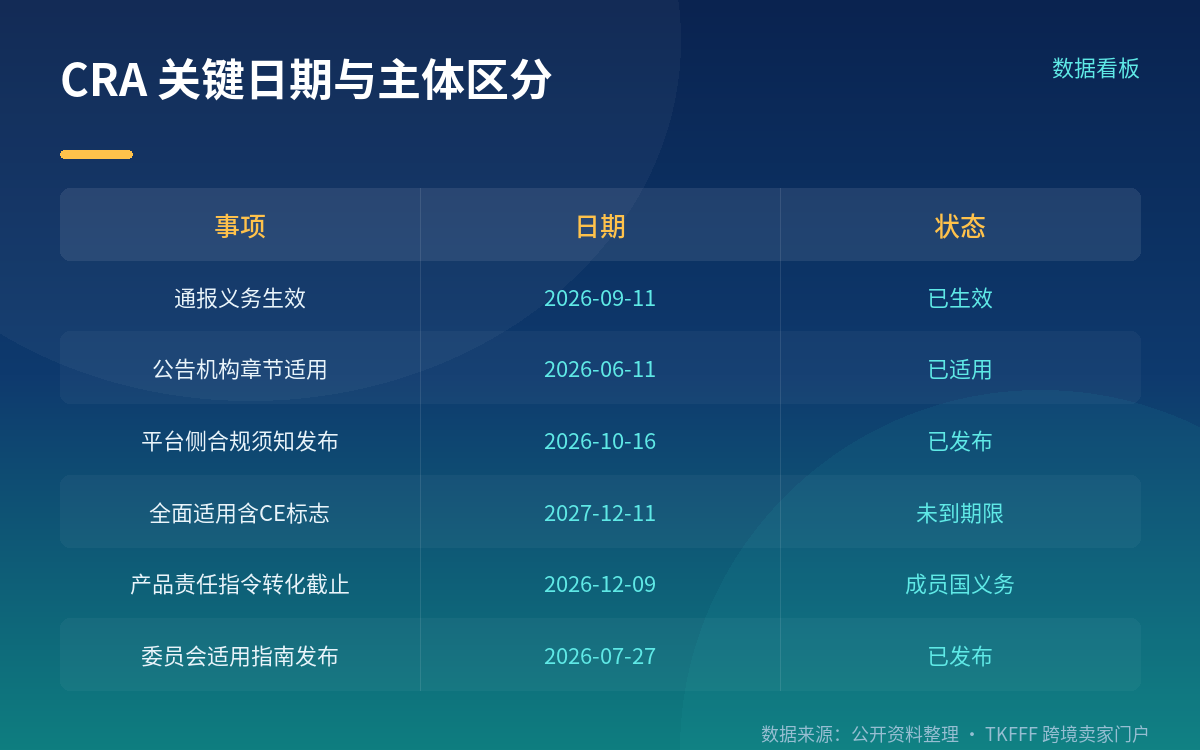
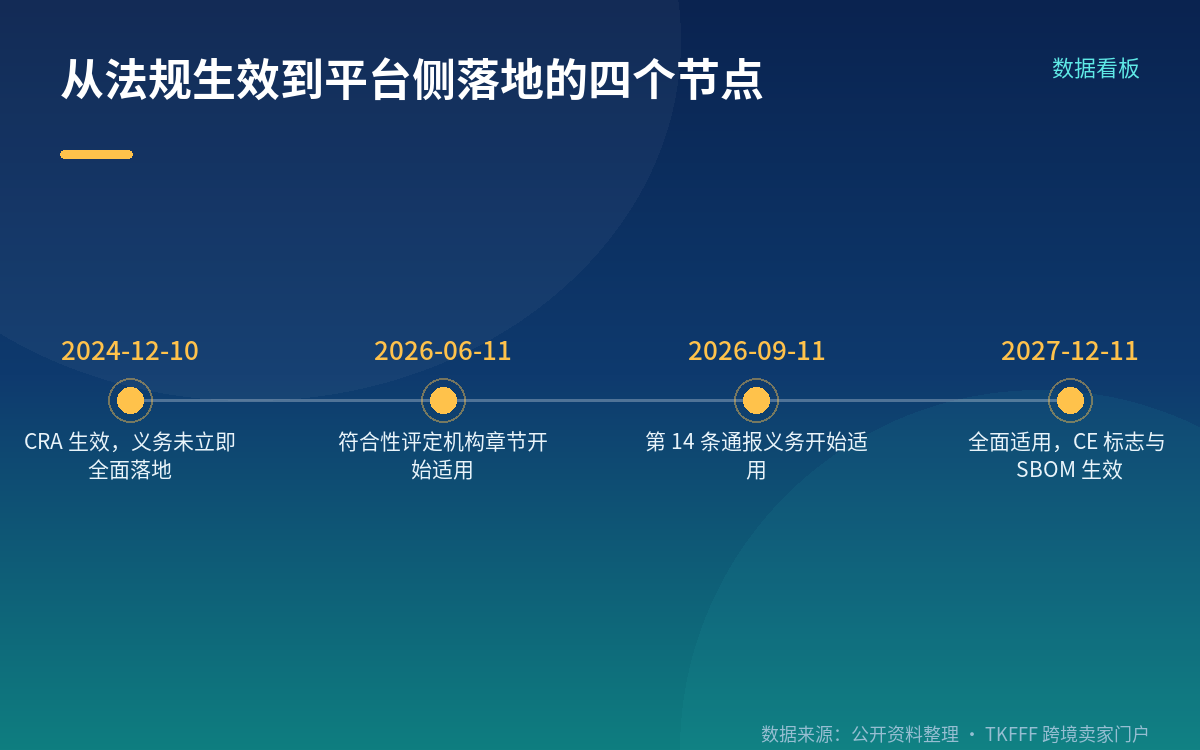
CRA 于 2024 年 12 月 10 日生效。第 14 条的漏洞与事件通报义务已于 2026 年 9 月 11 日开始适用——24 小时早期预警、72 小时详细通知、漏洞终报 14 天、事件终报 1 个月。全面适用日是 2027 年 12 月 11 日,届时 CE 标志、符合性评定、技术文档、SBOM(软件物料清单)才全部生效。符合性评定机构(公告机构)相关章节自 2026 年 6 月 11 日起适用。
配套但日期不同的还有《产品责任指令》(Product Liability Directive,PLD,指令 (EU) 2024/2853),成员国须在 2026 年 12 月 9 日前完成转化。欧盟委员会已于 2026 年 7 月 27 日发布 CRA 适用指南。四个日期互不相同,混写会出错。
二、罚则三档与两处豁免
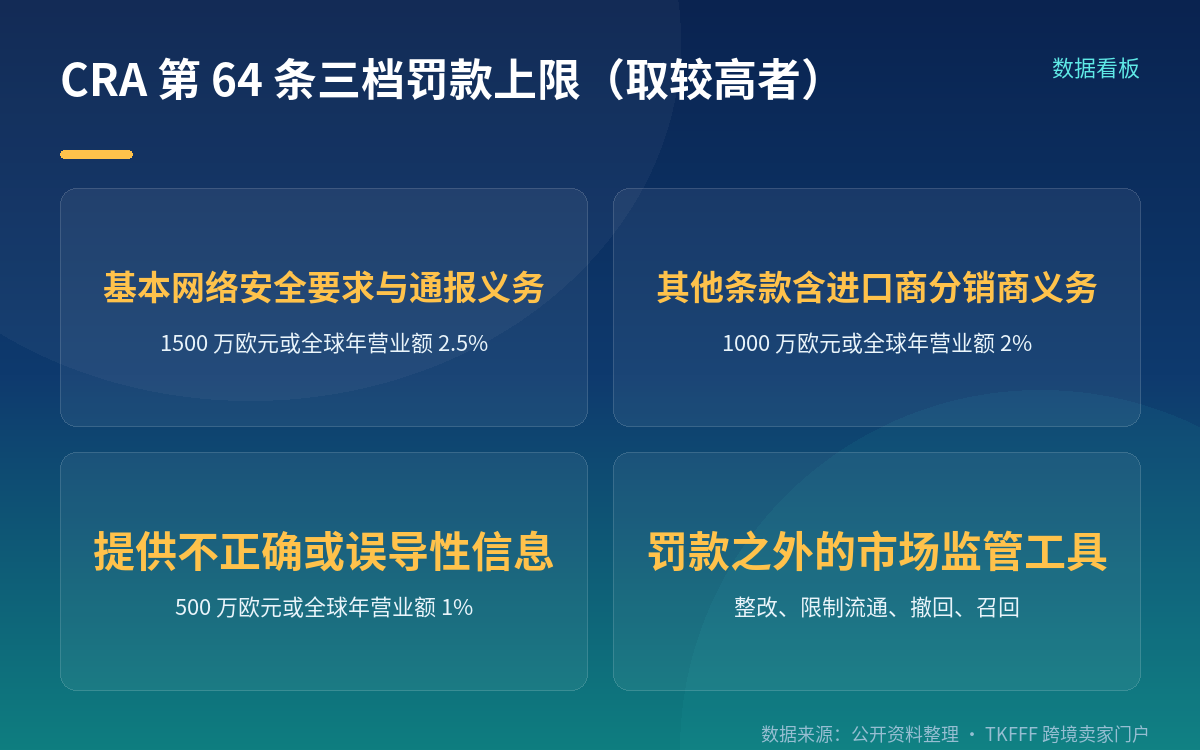
CRA 第 64 条设三档行政罚款上限,均取欧元定额与全球年营业额百分比中的较高者:
- 违反附件 I 基本网络安全要求、第 13 条与第 14 条义务:最高 1,500 万欧元或全球年营业额 2.5%
- 违反其他条款(进口商、分销商义务、符合性评定、技术文档等):最高 1000 万欧元或 2%
- 向公告机构或市场监督机构提供不正确、不完整或误导性信息:最高 500 万欧元或 1%
两处豁免值得注意。符合微型企业或小企业条件的制造商,若未满足第 14 条第 2 款第 (a) 项或第 4 款第 (a) 项的期限(即 24 小时早期预警时限),不予罚款——但提交报告的义务本身并未豁免。另一处常被漏掉:开源软件管理者(open-source software stewards)不在行政罚款对象范围内。
罚款不是唯一工具。市场监督机构还可要求整改、限制或禁止流通、下令撤回或召回。
三、覆盖范围与开源边界
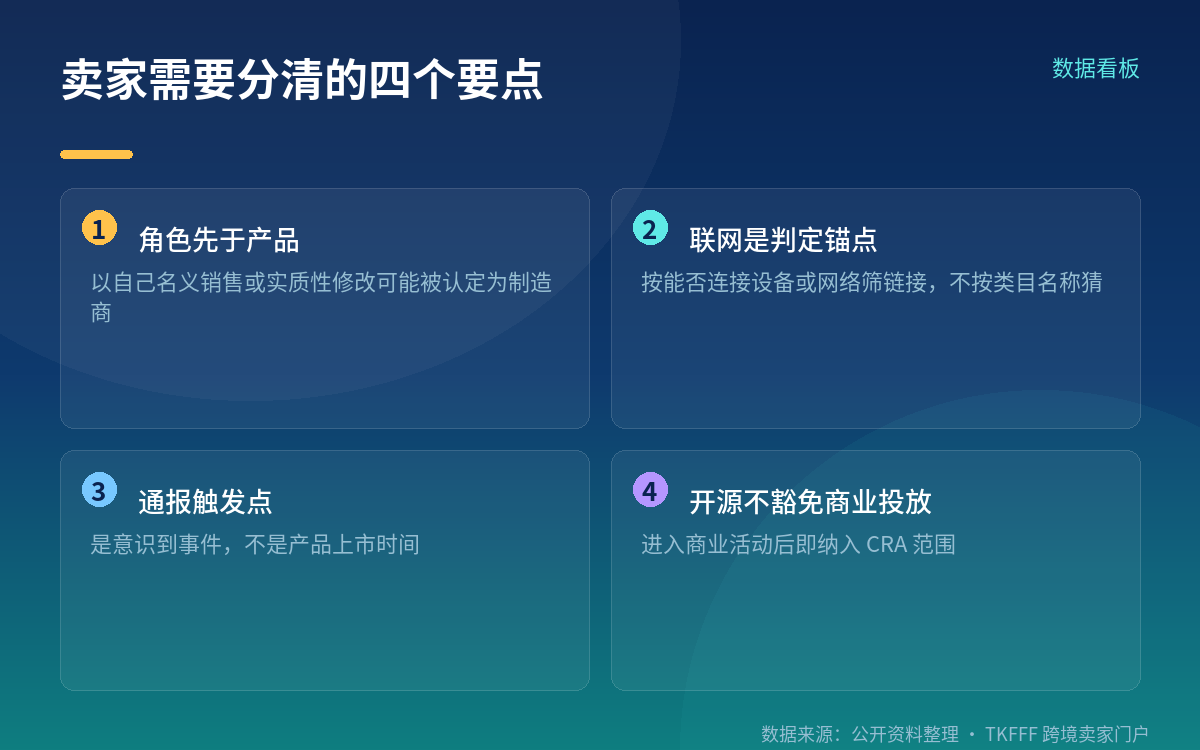
CRA 覆盖「含数字元素的产品」(Products with Digital Elements,PDE),硬件与软件都在内,判定锚点是能否直接或间接与设备或网络建立逻辑或物理数据连接。
明确排除的是:医疗器械与体外诊断(MDR/IVDR)、机动车型式认证(Regulation (EU) 2019/2144)、民航法规认证产品、船舶设备(Directive 2014/90/EU),以及专为国家安全或国防开发或处理机密信息的产品。
开源部分的边界最容易被说过头。豁免针对的是在商业活动之外开发或提供的自由开源软件;开源软件一旦进入商业活动被投放市场,就在 CRA 范围内,开源身份本身不构成豁免。
卖家侧的三个核查动作:先明确自己在 CRA 里的角色——以自己名义销售买来的货、或做了实质性修改,都可能被认定为制造商;再按「能否联网」这条锚点筛在售链接,而不是按类目名称猜——Web 应用与 PWA 不属于产品,浏览器扩展与本地安装应用(含 Electron 应用)在范围内,这条来自欧盟委员会 7 月 27 日的指南;最后把 9 月 11 日的通报流程与 2027 年 12 月 11 日的全面适用分开建账,前者的触发点是「意识到」,不是产品上市时间,且经第 69 条第 3 款延伸至 2027 年 12 月 11 日之前已投放市场的产品。
四、取不到的平台条款,以及同批动作
这里要划一条硬线:速卖通这份公告正文的执行日期与覆盖类目明细,本次核查未取到公开可引的版本。规则中心页面的正文需登录卖家后台才能读取,公开接口返回未授权。因此本文不写「平台要求某月某日前提交某类资质」这类条款。
需要补齐的只有一件事:由能登录速卖通卖家后台的同学回读公告原文,核对平台侧执行日期与覆盖类目清单,再回填。本文写到的日期与罚则全部来自欧盟法规与欧盟委员会官方页面,不是平台要求,两者不能互相替代。
同批平台动作里,还有 10 月 15 日发布的《卖家基础规则(违规及处罚规则)》更新;以及 10 月 19 日的四条公示通知与意见征集通知,属征求意见阶段。
注意事项
本文提到的日期与罚款上限来自欧盟法规文本与欧盟委员会公开页面,速卖通公告的执行日期与类目明细尚未公开获取,请以后台公告原文为准。CRA 的执法主体是成员国市场监督机构;该法规全文未对在线市场平台设定义务与罚则。另需注意,欧盟委员会已于 2026 年 7 月 20 日就速卖通在《数字服务法案》(Digital Services Act,DSA)下的违规处以 5.5 亿欧元罚款,并要求其 2026 年 10 月 20 日前提交行动计划——这是另一部法案、另一套程序,与 CRA 罚则不可混谈。本文只陈述公开事实,不构成法律意见。
常见问题
问:平台须知已发布,是不是说明卖家现在就违规了? 答:不能这样推。平台公告正文的执行日期本次未取到,而 CRA 自身的通报义务自 2026 年 9 月 11 日起就已适用、全面适用日是 2027 年 12 月 11 日。是否构成平台侧违规,要看后台公告写的执行日期。
问:1500 万欧元或 2.5%,按哪个算? 答:按第 64 条取较高者。全球年营业额低于 6 亿欧元的企业,定额 1,500 万欧元通常是较高的一档;超过则适用百分比。
问:小企业是不是完全没有风险? 答:只是 24 小时早期预警逾期这一项不予罚款,合规义务与其他档位罚则并不豁免,且机构量罚时仍会考虑企业规模。
问:开源软件可以不管 CRA 吗? 答:仅在商业活动之外开发或提供的自由开源软件被排除。进入商业活动投放市场后即纳入,且开源软件管理者本身不在行政罚款对象范围内。
参考来源
- Regulation (EU) 2024/2847(Cyber Resilience Act)第 14、31、64、69、71 条
- European Commission:Cyber Resilience Act 专页
- European Commission:Directive (EU) 2024/2853(Product Liability Directive)
- European Commission:Commission fines AliExpress €550 million for breaching the Digital Services Act(2026-07-20)
- 全球速卖通规则中心:《全球速卖通关于 EU Cyber Resilience Act 的产品合规须知》(2026-10-16,规则正文需登录后台读取)
- 全球速卖通规则中心:《[已失效]全球速卖通关于欧盟/英国资质管控类目清单》(2026-10-16)