
PHP 高危漏洞引爆日本停站潮:乐天票券下线,e-Tax 报税与气象厅网站同步中断
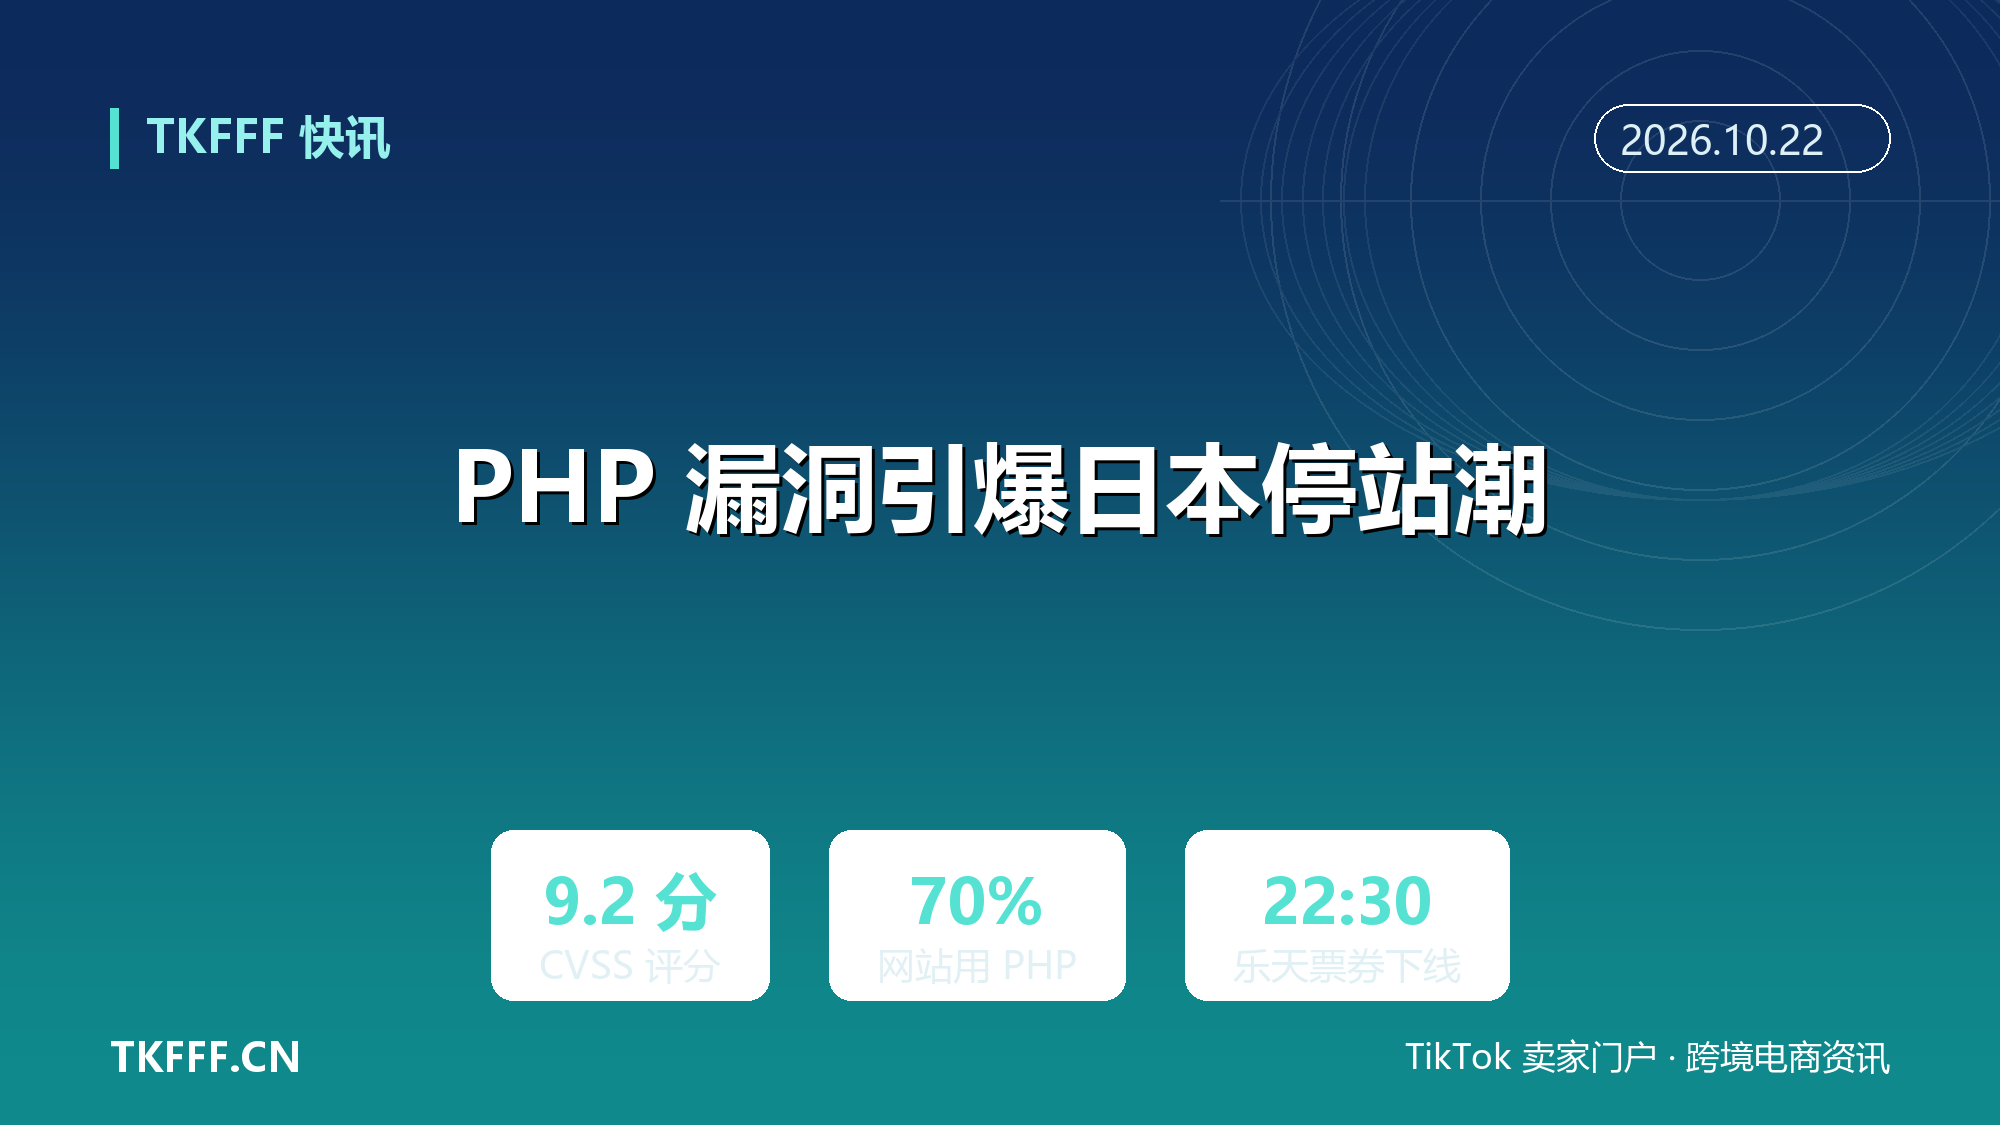
北京时间 10 月 21 日 22 时,PHP 官方按计划发布紧急补丁,比原定披露时间提前一天。几小时前,漏洞细节已在网上泄露,攻击尝试同步出现。日本从当晚开始进入罕见的集体停站状态:乐天票券首页下线,国税厅 e-Tax 报税系统暂停,气象厅网站做紧急维护。
这不是一次普通的软件更新。PHP 官方对两个漏洞给出的严重度评分均为 9.2 分(CVSS v4.0),攻击者无需任何身份验证即可远程执行代码。按公开口径,全球约七成网站跑在 PHP 上,WordPress、Drupal、Joomla、Magento 都在受影响范围内。
一、两个漏洞到底是什么
漏洞编号为 CVE-2026-109618 与 CVE-2026-109619。据 PHP 安全公告,前者出在内存耗尽处理环节,内部请求数据可能只初始化了一部分,清理时被当成合法数据使用;后者是请求级的全局状态在内存释放后仍有残留,同一工作进程处理后续请求时可能读到旧状态。
受影响组件覆盖 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 与 LiteSpeed。官方给出的修复版本是 PHP 8.5.12、8.4.27、8.3.36 与 8.2.35,同时为 7.4、8.0、8.1 提供了最小化源码回迁。PHP 团队特别提到,mod_php 场景风险最高,已演示的攻击可在应用代码执行之前触发。
修复时间线本身也值得记录。官方原定 10 月 22 日披露,细节在 10 月 20 日前后泄露,发布因此提前到 10 月 21 日 14 时 UTC,即北京时间当晚 22 时。Linux 发行版与长期支持厂商提前拿到了补丁。
二、为什么这次格外紧张
漏洞的发现方式很不一样。据英国广播公司报道,安全企业研究人员借助人工智能工具审查 PHP 源码时发现这两处问题,谷歌安全团队与 OpenAI 研究团队后续参与。这些缺陷已存在十余年未被察觉。央视新闻的表述更直接:PHP 项目工程师称这是该语言十多年来最严重的安全问题。
攻击已经在路上。Cloudflare 首席技术官戴恩·克内克特表示,平台观察到针对 PHP 站点的早期攻击迹象,并在补丁发布前约九小时临时调整防火墙规则。Patchstack、Cloudflare、Vega 均记录了 10 月 21 日的攻击尝试,Hadrian 称补丁前已出现大规模利用,利用的是 PHP 的会话上传进度路径。
口径并不完全一致。watchTowr 表示在补丁前后看到尝试,但没有观察到成功案例。这意味着真实失陷规模尚无定论,也意味着不能因为暂时没出事就放松。PHP 基金会的态度很硬:缓解措施只降低特定攻击路径的暴露,无法让安装变安全,只有升级才是完整修复。

三、日本停在了哪些环节
票务最先受影响。据中央社报道,乐天票券 10 月 21 日晚在官方 X 发布紧急维护公告,自当晚 22 时 30 分左右起,网站首页与票务销售资讯页无法浏览,平台强调尚未确认有人利用漏洞攻击,也未发现用户资料外泄。Lawson Ticket 从 22 时 45 分起维护,10 月 22 日宣布主要作业结束,部分邮件发送功能仍在维护。
公共服务同步收缩。日本电视台报道,国税厅 10 月 22 日暂停 e-Tax 网上申报与缴税入口,纳税人仍可通过另一网站准备并提交;气象厅同日对网站做紧急维护,防灾预警信息继续提供,最新与历史气象数据无法访问。首相高市早苗 10 月 21 日晚在 X 发帖,要求各机构确认对外网站是否使用 PHP,尽快打补丁,来不及修复的应考虑临时下线。
金融与交通也没能置身事外。三菱日联银行 10 月 21 日暂停网上开户等服务,大和证券暂停部分线上手续,日本航空部分网页不可用但称未影响航班预订与运行。内阁官房长官木原稔 10 月 22 日上午在记者会上说,截至目前未收到相关损害报告,厚生劳动省、财务省等已暂停公开部分网站内容。日本网络安全相关股票当日上涨。
四、跨境卖家要盯的不是新闻
第一层影响在后台。日本站卖家的订单处理、广告投放、报表导出如果依赖平台自有系统,平台维护窗口内所有操作都会卡住;如果依赖第三方 ERP 或自建站,服务器是否已更新 PHP 才是关键。补丁发布后必须重启服务进程,否则运行中的进程仍在跑旧代码,这一点常被漏掉。
第二层影响在链路上。日本物流商的包裹查询与上门取件预约在 10 月 22 日出现中断,福山通运已公告停止相关服务。卖家客服若按常规话术回复“请自行查询物流”,很可能撞上系统不可用,客诉与差评风险随之上升。这段时间建议主动推送节点信息,而不是等买家来问。
第三层影响在支付与合规。票务、报税、银行开户这类强身份场景的停站,说明机构选择了“先下线再修”的保守策略。跨境收款、VAT 申报、电子发票平台如果同样受影响,资金与申报节点会被推迟。欧盟方面,英国预算责任办公室、芬兰政府公共网络服务、荷兰网络安全机构网站均已临时下线,欧洲多国出现预防性停机。

五、接下来两周的动作清单
先查版本,再谈其他。WordPress、Magento 建站的卖家可以让技术或服务商确认 PHP 运行时版本,对照 8.5.12、8.4.27、8.3.36、8.2.35 判断是否需要升级;共享主机用户由主机商负责,但要书面确认完成时间。PHP 8.1 及更早版本官方已停止更新,只能靠发行版或商业支持。
再看日志。台湾数位发展部资安署建议,更新后检视系统日志与异常存取记录,发现可疑活动要回头确认账号与凭证安全。对电商站来说,重点看后台登录、文件变更、异常外链与数据库导出行为。防火墙规则只是过渡,不能替代升级。
最后是排期。补丁公开后攻击窗口极短,安全机构 Sansec 甚至预计公开后 15 分钟内就可能出现大规模扫描。旺季前的任何一次“网站打不开”,都可能被读成店铺跑路。把维护窗口写进运营日历、提前备好客服话术,比事后解释便宜得多。
一个运行了十余年的底层缺陷,被 AI 在几小时内翻出来,然后让半个日本的网站同时熄灯。下一个被翻出来的会是谁,没人能提前给答案;能提前做的,只有把自家技术栈的版本号摸清楚。
参考资料
- 中央社:《PHP爆重大資安漏洞 日本政府、銀行、企業網站大規模停擺》
- 日本电视台:《PHP security flaws prompt Japanese government agencies and companies to suspend online services》
- 新华网:《PHP存在严重安全漏洞 多国机构网站临时下线》
- 央视新闻:《编程语言严重安全漏洞曝光 全球大量网站面临风险》
- iSec News:《PHP Releases Emergency Fixes for Two Critical Remote Code Execution Flaws》
- Daily Security Review:《PHP Ships Emergency Patches for PHP2Shell as Exploitation Begins》
- 财联社:《PHP漏洞波及日本多方 日本政府已暂时停止公开部分网站内容》
- 数位发展部资安署(中央社):《PHP釋出緊急安全更新 資安署籲機關及企業儘速完成修補》